Domain bolt-on.de kaufen?
Wir ziehen mit dem Projekt
bolt-on.de um.
Sind Sie am Kauf der Domain
bolt-on.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bolt-on.de kaufen?
Wer kniet in Bethlehems Stall vor der Krippe?
Wer kniet in Bethlehems Stall vor der Krippe? Ist es Maria, die Mutter Jesu, die voller Liebe und Demut auf ihr neugeborenes Kind schaut? Oder sind es die Hirten, die von den Engeln über die Geburt des Heilands informiert wurden und nun ehrfürchtig vor ihm niederknien? Vielleicht sind es auch die Weisen aus dem Morgenland, die kostbare Geschenke bringen und dem neugeborenen König huldigen. Egal wer es ist, sie alle verehren das Kind in der Krippe als das göttliche Geschenk an die Menschheit. **
Warum heißt die Sonne Sonne?
Die Sonne wurde vermutlich nach dem germanischen Sonnengott "Sunna" benannt. Der Name "Sonne" leitet sich wahrscheinlich von dem althochdeutschen Wort "sunna" ab, was so viel wie "Schein" oder "Leuchten" bedeutet. **

Ähnliche Suchbegriffe für Bethlehems-Sonne
Top-Angebote
Produkte zum Begriff Bethlehems-Sonne:
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hassaine, Lilia: Bittere SonneBittere Sonne , Saïd wird Ende der fünfziger Jahre in einem Bergdorf in Algerien für die damals florierende Autoindustrie in Frankreich angeworben. Nach fünf entbehrungsreichen Jahren kann er die Familie in seine Sozialwohnung in einem Vorort von Paris kommen lassen. Nadscha und ihre drei Töchter reisen voller Freude und Zuversicht in die neue Welt. Saïds älterer Bruder Kader war bereits mit Ève, einer Französin aus bürgerlicher Familie, verheiratet. Nachdem Nadscha nochmals schwanger geworden ist, beschließen sie und Saïd, das Baby Kader und Ève zu überlassen, da diese keine Kinder bekommen können. Doch unerwartet bringt Nadscha Zwillinge zur Welt. So werden Ève und Kader zu Daniels Eltern, während Amir bei Nadscha und Saïd aufwächst. Dass sie Brüder sind, bleibt ein streng gehütetes Familiengeheimnis. Lilia Hassaine lässt in einem facettenreichen Panoptikum ein lebendiges, sensibel gezeichnetes Bild über das Zusammenleben in den heute problembehafteten Banlieues von Paris während der fünfziger bis Ende der achtziger Jahre entstehen und zeichnet berührende Porträts der starken Mütter und ihrer selbstbewussten Töchter, die in der neuen Heimat ihre Träume zu verwirklichen suchen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240312, Produktform: Leinen, Titel der Reihe: Lenos Babel##, Autoren: Hassaine, Lilia, Übersetzung: Thomas, Anne, Seitenzahl/Blattzahl: 182, Keyword: Algerien; Banlieue; Brüder; Emanzipation; Familie; Frankreich; Gastarbeiter; Migration; Prix Goncourt; Sozialwohnung, Fachschema: Algerien / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Erzählerisches Thema: Vertreibung, Exil, Migration, Region: Paris (Region)~Boulogne-Billancourt~Algerien, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lenos Verlag, Verlag: Lenos Verlag, Verlag: Lenos Verlag, Länge: 191, Breite: 122, Höhe: 21, Gewicht: 264, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anderl, Sibylle: Die SonneDie Sonne , Eine Entdeckung , Spurstangen & -köpfe > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20241121, Produktform: Leinen, Autoren: Anderl, Sibylle~Leggewie, Claus, Seitenzahl/Blattzahl: 192, Keyword: Astronomie; Energie; Galileo; Kepler; Klimakatastrophe; Kopernikus; Planeten; Quantenphysik; Radioaktivität; Sonnenenergie; Sterne; Strahlung, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft, Fachkategorie: Kultur- und Medienwissenschaften~Soziologie und Anthropologie~Naturwissenschaften, allgemein, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Sozial- und Kulturgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Produktverfügbarkeit: 02, Länge: 207, Breite: 131, Höhe: 20, Gewicht: 297, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Scheint die Sonne oder scheint die Sonne?
Die Frage "Scheint die Sonne oder scheint die Sonne?" ist ein Beispiel für eine sogenannte Tautologie, bei der dasselbe zweimal auf unterschiedliche Weise ausgedrückt wird. In diesem Fall bedeutet beides dasselbe, nämlich dass die Sonne scheint. Es handelt sich also um eine überflüssige Wiederholung. Man könnte die Frage also auch einfach mit "Ja" beantworten. **
-
Hat die Sonne gescheint oder hat die Sonne geschienen?
Die richtige Formulierung ist "Hat die Sonne geschienen?". Die Sonne scheint oder hat geschienen, wenn sie sichtbar ist und Licht abgibt. **
-
Kreisen Erde und Sonne um den Mittelpunkt in der Sonne?
Nein, die Erde und die Sonne kreisen nicht um einen gemeinsamen Mittelpunkt in der Sonne. Die Sonne ist der zentrale Punkt des Sonnensystems, um den die Planeten, einschließlich der Erde, in elliptischen Bahnen kreisen. Der Schwerpunkt des Systems liegt jedoch nahe dem Zentrum der Sonne, da die Masse der Sonne viel größer ist als die der Planeten. **
-
Regen oder Sonne?
Das ist eine persönliche Präferenz. Manche Menschen mögen den Regen, weil er eine beruhigende Wirkung haben kann und die Natur zum Leben erweckt. Andere bevorzugen die Sonne, weil sie für gute Laune sorgt und Aktivitäten im Freien ermöglicht. **

Sonne oder Mond?
Das ist eine persönliche Präferenz und hängt von den individuellen Vorlieben ab. Die Sonne steht für Helligkeit, Wärme und Energie, während der Mond für Ruhe, Mystik und Romantik steht. Beide haben ihre eigenen einzigartigen Eigenschaften und können auf unterschiedliche Weise genossen werden. **
Sonne oder Mond?
Das ist eine persönliche Präferenz und hängt von den individuellen Vorlieben ab. Manche Menschen mögen die Sonne, weil sie für Wärme und Helligkeit steht, während andere den Mond bevorzugen, da er für Ruhe und Romantik steht. Letztendlich ist es eine Frage des persönlichen Geschmacks. **
Top-Angebote
Produkte zum Begriff Bethlehems-Sonne:
-
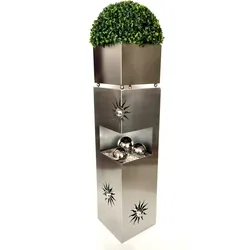
Pflanzsäule SONNEDie Pflanzsäule SONNE ist ein elegantes und modernes Element für jeden Garten oder Außenbereich. Die Säule besteht aus hochwertigem Edelstahl und ist aufwendig gestaltet, um die Form einer Sonne nachzuahmen. Sie ist sowohl funktional als auch dekorativ u142,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Apidura Aero Bolt-On Top Tube Module 0.4L blackDas Aero Bolt-On Top Tube Module ist eine aerodynamisch optimierte Oberrohrtasche, entwickelt für maximale Effizienz im Gravel‑Renneinsatz. Durch umfangreiche CFD‑Analysen wurde die Luftströmung hinter dem Vorbau gezielt geglättet, um den Luftwiderstand zu reduzieren und die Gesamtperformance zu steigern. Die Bolt-On-Version der Oberrohrtasche lässt sich mit zwei M5-Sechskantschrauben an den Oberrohrhalterungen befestigen. Der mittige Kanal im Boden biegt sich um die Befestigungspunkte herum und zieht das Modul bündig an das Oberrohr. Ein elastischer Spanner passt sich dem Vorbau an und zieht die Transfer-Panels nach innen. So wird ein spaltfreier Sitz gewährleistet, der die aerodynamische Effizienz erhöht. In Kombination mit dem Aero Frame Module entsteht ein durchschnittlicher Leistungsvorteil von 5 Watt bei Renngeschwindigkeit. Dieser Effekt wurde im Windkanal bestätigt und mehrfach im Renneinsatz auf höchstem Niveau nachgewiesen. Volumen Gewicht Außenmaße 0,4 L 95 g 22,0 x 6,0 x 5,0 cm Merkmale Kompatibel mit dem Aero Frame Module zur weiteren Aerodynamik‑Optimierung Transfer‑Panel‑Technologie reduziert Luftwiderstand Einhändig schnell zugängliche Oberrohrtasche Montage mittels M5-Innensechskantschrauben am Oberrohr Ein Hauptfach mit Magnetschluss Ultralight‑Hexagrid‑Konstruktion für minimales Gewicht und hohe Stabilität Interner Rahmen aus HDPE‑Thermoplast Weicher Innenboden schützt den Inhalt Wasserdicht-verschweißte Nähte Reflektierende Grafiken78,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hassaine, Lilia: Bittere SonneBittere Sonne , Saïd wird Ende der fünfziger Jahre in einem Bergdorf in Algerien für die damals florierende Autoindustrie in Frankreich angeworben. Nach fünf entbehrungsreichen Jahren kann er die Familie in seine Sozialwohnung in einem Vorort von Paris kommen lassen. Nadscha und ihre drei Töchter reisen voller Freude und Zuversicht in die neue Welt. Saïds älterer Bruder Kader war bereits mit Ève, einer Französin aus bürgerlicher Familie, verheiratet. Nachdem Nadscha nochmals schwanger geworden ist, beschließen sie und Saïd, das Baby Kader und Ève zu überlassen, da diese keine Kinder bekommen können. Doch unerwartet bringt Nadscha Zwillinge zur Welt. So werden Ève und Kader zu Daniels Eltern, während Amir bei Nadscha und Saïd aufwächst. Dass sie Brüder sind, bleibt ein streng gehütetes Familiengeheimnis. Lilia Hassaine lässt in einem facettenreichen Panoptikum ein lebendiges, sensibel gezeichnetes Bild über das Zusammenleben in den heute problembehafteten Banlieues von Paris während der fünfziger bis Ende der achtziger Jahre entstehen und zeichnet berührende Porträts der starken Mütter und ihrer selbstbewussten Töchter, die in der neuen Heimat ihre Träume zu verwirklichen suchen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240312, Produktform: Leinen, Titel der Reihe: Lenos Babel##, Autoren: Hassaine, Lilia, Übersetzung: Thomas, Anne, Seitenzahl/Blattzahl: 182, Keyword: Algerien; Banlieue; Brüder; Emanzipation; Familie; Frankreich; Gastarbeiter; Migration; Prix Goncourt; Sozialwohnung, Fachschema: Algerien / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Erzählerisches Thema: Vertreibung, Exil, Migration, Region: Paris (Region)~Boulogne-Billancourt~Algerien, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lenos Verlag, Verlag: Lenos Verlag, Verlag: Lenos Verlag, Länge: 191, Breite: 122, Höhe: 21, Gewicht: 264, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer kniet in Bethlehems Stall vor der Krippe?
Wer kniet in Bethlehems Stall vor der Krippe? Ist es Maria, die Mutter Jesu, die voller Liebe und Demut auf ihr neugeborenes Kind schaut? Oder sind es die Hirten, die von den Engeln über die Geburt des Heilands informiert wurden und nun ehrfürchtig vor ihm niederknien? Vielleicht sind es auch die Weisen aus dem Morgenland, die kostbare Geschenke bringen und dem neugeborenen König huldigen. Egal wer es ist, sie alle verehren das Kind in der Krippe als das göttliche Geschenk an die Menschheit. **
-
Warum heißt die Sonne Sonne?
Die Sonne wurde vermutlich nach dem germanischen Sonnengott "Sunna" benannt. Der Name "Sonne" leitet sich wahrscheinlich von dem althochdeutschen Wort "sunna" ab, was so viel wie "Schein" oder "Leuchten" bedeutet. **
-
Scheint die Sonne oder scheint die Sonne?
Die Frage "Scheint die Sonne oder scheint die Sonne?" ist ein Beispiel für eine sogenannte Tautologie, bei der dasselbe zweimal auf unterschiedliche Weise ausgedrückt wird. In diesem Fall bedeutet beides dasselbe, nämlich dass die Sonne scheint. Es handelt sich also um eine überflüssige Wiederholung. Man könnte die Frage also auch einfach mit "Ja" beantworten. **
-
Hat die Sonne gescheint oder hat die Sonne geschienen?
Die richtige Formulierung ist "Hat die Sonne geschienen?". Die Sonne scheint oder hat geschienen, wenn sie sichtbar ist und Licht abgibt. **
Ähnliche Suchbegriffe für Bethlehems-Sonne
-
Anderl, Sibylle: Die SonneDie Sonne , Eine Entdeckung , Spurstangen & -köpfe > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20241121, Produktform: Leinen, Autoren: Anderl, Sibylle~Leggewie, Claus, Seitenzahl/Blattzahl: 192, Keyword: Astronomie; Energie; Galileo; Kepler; Klimakatastrophe; Kopernikus; Planeten; Quantenphysik; Radioaktivität; Sonnenenergie; Sterne; Strahlung, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft, Fachkategorie: Kultur- und Medienwissenschaften~Soziologie und Anthropologie~Naturwissenschaften, allgemein, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Sozial- und Kulturgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: MSB Matthes & Seitz Berlin Verlagsgesellschaft mbH, Produktverfügbarkeit: 02, Länge: 207, Breite: 131, Höhe: 20, Gewicht: 297, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kreisen Erde und Sonne um den Mittelpunkt in der Sonne?
Nein, die Erde und die Sonne kreisen nicht um einen gemeinsamen Mittelpunkt in der Sonne. Die Sonne ist der zentrale Punkt des Sonnensystems, um den die Planeten, einschließlich der Erde, in elliptischen Bahnen kreisen. Der Schwerpunkt des Systems liegt jedoch nahe dem Zentrum der Sonne, da die Masse der Sonne viel größer ist als die der Planeten. **
-
Regen oder Sonne?
Das ist eine persönliche Präferenz. Manche Menschen mögen den Regen, weil er eine beruhigende Wirkung haben kann und die Natur zum Leben erweckt. Andere bevorzugen die Sonne, weil sie für gute Laune sorgt und Aktivitäten im Freien ermöglicht. **
-
Sonne oder Mond?
Das ist eine persönliche Präferenz und hängt von den individuellen Vorlieben ab. Die Sonne steht für Helligkeit, Wärme und Energie, während der Mond für Ruhe, Mystik und Romantik steht. Beide haben ihre eigenen einzigartigen Eigenschaften und können auf unterschiedliche Weise genossen werden. **
-
Sonne oder Mond?
Das ist eine persönliche Präferenz und hängt von den individuellen Vorlieben ab. Manche Menschen mögen die Sonne, weil sie für Wärme und Helligkeit steht, während andere den Mond bevorzugen, da er für Ruhe und Romantik steht. Letztendlich ist es eine Frage des persönlichen Geschmacks. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.