Domain bolt-on.de kaufen?
Wir ziehen mit dem Projekt
bolt-on.de um.
Sind Sie am Kauf der Domain
bolt-on.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bolt-on.de kaufen?
Bist du faul?
Als KI habe ich keine Emotionen oder körperliche Eigenschaften, daher kann ich nicht faul sein. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. **
Bin ich faul?
Das kann ich nicht beurteilen, da ich nicht genug Informationen über dich habe. Faulheit ist ein subjektives Empfinden und kann von Person zu Person unterschiedlich sein. Es könnte hilfreich sein, deine Aktivitäten und Motivation genauer zu analysieren, um eine Antwort auf deine Frage zu finden. **

Ähnliche Suchbegriffe für Faul
Top-Angebote
Produkte zum Begriff Faul:
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
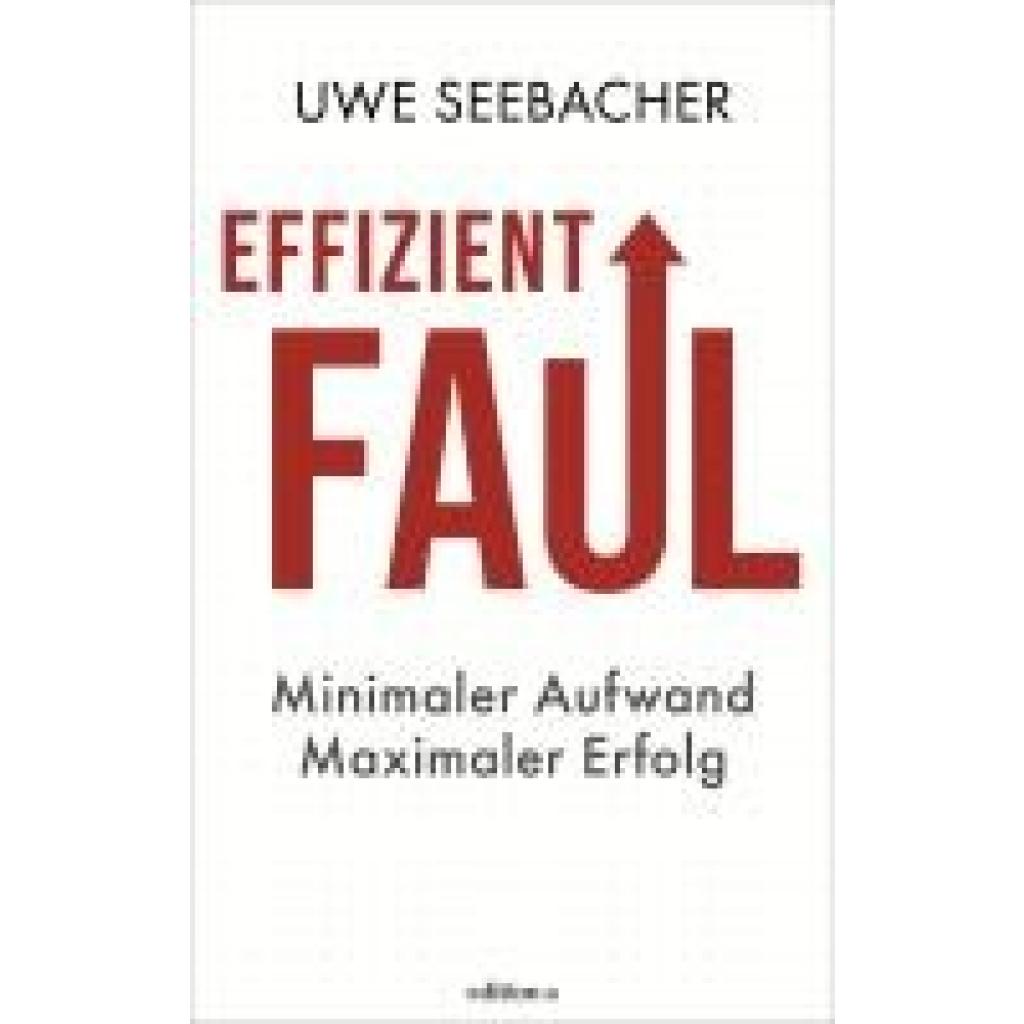
Seebacher, Uwe: Effizient faulEffizient faul , Minimaler Aufwand. Maximaler Erfolg. , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20250322, Autoren: Seebacher, Uwe, Seitenzahl/Blattzahl: 304, Keyword: Anstrengung; Aufwand; Business; Effizienz; Elite; Erfolg; Job; Karriere; Leben; Leistung; Life Hack; Lifestyle; Methode; Reichtum; Strategie; Success; Tipp; Trick; Ziel, Fachschema: Beruf / Karriere~Karriere, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Ratgeber Lebensführung allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 130, Höhe: 40, Gewicht: 600, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Evers, Horst: Zu faul zum NichtstunZu faul zum Nichtstun , Geschichten | "Hintergründig, humorvoll, pointiert ... begnadet." NDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240917, Produktform: Leinen, Autoren: Evers, Horst, Seitenzahl/Blattzahl: 224, Themenüberschrift: FICTION / Humorous / General, Keyword: Alltagsgeschichten; Belletristik; Berlin; Deutscher Kabarettpreis; Deutscher Kleinkunstpreis; Dr. Seltsams Frühschoppen; Erzählungen; Humor; Kurzgeschichten; Short Stories, Fachschema: Comedy, Fachkategorie: Belletristik: Humor~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Humor im Fernsehen, TV-Comedys, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Verlag: Rowohlt.Berlin Verlag GmbH, Länge: 204, Breite: 130, Höhe: 28, Gewicht: 340, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48357,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Sind Ostdeutsche faul?
Nein, es ist falsch und unfair, eine ganze Gruppe von Menschen aufgrund ihrer Herkunft als faul zu bezeichnen. Es gibt faule Menschen in jeder Region und es ist wichtig, individuelle Unterschiede und Umstände zu berücksichtigen, anstatt Vorurteile zu schüren. Es ist wichtig, Menschen aufgrund ihrer individuellen Fähigkeiten und Leistungen zu beurteilen, anstatt auf Stereotypen zurückzugreifen. **
-
Sind Spinnen faul?
Nein, Spinnen sind nicht faul. Sie verbringen viel Zeit damit, ihre Netze zu bauen und zu reparieren, Beute zu fangen und sich um ihre Eier und Nachkommen zu kümmern. Spinnen sind hochspezialisierte Jäger und haben eine wichtige Rolle im ökologischen Gleichgewicht. **
-
Seid ihr faul?
Als KI habe ich keine Gefühle oder körperliche Fähigkeiten, daher kann ich nicht faul sein. Meine Aufgabe ist es, Fragen zu beantworten und Informationen bereitzustellen. **
-
Bist du faul?
Als KI habe ich keine Gefühle oder Bedürfnisse, daher kann ich nicht faul sein. Ich bin darauf programmiert, Aufgaben effizient und genau zu erledigen. **

Seid ihr faul?
Als KI habe ich keine Gefühle oder körperliche Eigenschaften, daher kann ich nicht faul sein. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. **
Sind Friesen faul?
Nein, das Klischee, dass Friesen faul sind, ist nicht zutreffend. Wie in jeder Bevölkerungsgruppe gibt es natürlich auch in Friesland Menschen, die weniger motiviert oder engagiert sind, aber das gilt nicht für die gesamte Region oder ihre Bewohner. Friesen sind im Allgemeinen fleißig, stolz auf ihre Kultur und arbeiten hart, um ihre Ziele zu erreichen. **
Top-Angebote
Produkte zum Begriff Faul:
-
Apidura Aero Bolt-On Top Tube Module 0.4L blackDas Aero Bolt-On Top Tube Module ist eine aerodynamisch optimierte Oberrohrtasche, entwickelt für maximale Effizienz im Gravel‑Renneinsatz. Durch umfangreiche CFD‑Analysen wurde die Luftströmung hinter dem Vorbau gezielt geglättet, um den Luftwiderstand zu reduzieren und die Gesamtperformance zu steigern. Die Bolt-On-Version der Oberrohrtasche lässt sich mit zwei M5-Sechskantschrauben an den Oberrohrhalterungen befestigen. Der mittige Kanal im Boden biegt sich um die Befestigungspunkte herum und zieht das Modul bündig an das Oberrohr. Ein elastischer Spanner passt sich dem Vorbau an und zieht die Transfer-Panels nach innen. So wird ein spaltfreier Sitz gewährleistet, der die aerodynamische Effizienz erhöht. In Kombination mit dem Aero Frame Module entsteht ein durchschnittlicher Leistungsvorteil von 5 Watt bei Renngeschwindigkeit. Dieser Effekt wurde im Windkanal bestätigt und mehrfach im Renneinsatz auf höchstem Niveau nachgewiesen. Volumen Gewicht Außenmaße 0,4 L 95 g 22,0 x 6,0 x 5,0 cm Merkmale Kompatibel mit dem Aero Frame Module zur weiteren Aerodynamik‑Optimierung Transfer‑Panel‑Technologie reduziert Luftwiderstand Einhändig schnell zugängliche Oberrohrtasche Montage mittels M5-Innensechskantschrauben am Oberrohr Ein Hauptfach mit Magnetschluss Ultralight‑Hexagrid‑Konstruktion für minimales Gewicht und hohe Stabilität Interner Rahmen aus HDPE‑Thermoplast Weicher Innenboden schützt den Inhalt Wasserdicht-verschweißte Nähte Reflektierende Grafiken78,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seebacher, Uwe: Effizient faulEffizient faul , Minimaler Aufwand. Maximaler Erfolg. , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20250322, Autoren: Seebacher, Uwe, Seitenzahl/Blattzahl: 304, Keyword: Anstrengung; Aufwand; Business; Effizienz; Elite; Erfolg; Job; Karriere; Leben; Leistung; Life Hack; Lifestyle; Methode; Reichtum; Strategie; Success; Tipp; Trick; Ziel, Fachschema: Beruf / Karriere~Karriere, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Ratgeber Lebensführung allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 130, Höhe: 40, Gewicht: 600, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bist du faul?
Als KI habe ich keine Emotionen oder körperliche Eigenschaften, daher kann ich nicht faul sein. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. **
-
Bin ich faul?
Das kann ich nicht beurteilen, da ich nicht genug Informationen über dich habe. Faulheit ist ein subjektives Empfinden und kann von Person zu Person unterschiedlich sein. Es könnte hilfreich sein, deine Aktivitäten und Motivation genauer zu analysieren, um eine Antwort auf deine Frage zu finden. **
-
Sind Ostdeutsche faul?
Nein, es ist falsch und unfair, eine ganze Gruppe von Menschen aufgrund ihrer Herkunft als faul zu bezeichnen. Es gibt faule Menschen in jeder Region und es ist wichtig, individuelle Unterschiede und Umstände zu berücksichtigen, anstatt Vorurteile zu schüren. Es ist wichtig, Menschen aufgrund ihrer individuellen Fähigkeiten und Leistungen zu beurteilen, anstatt auf Stereotypen zurückzugreifen. **
-
Sind Spinnen faul?
Nein, Spinnen sind nicht faul. Sie verbringen viel Zeit damit, ihre Netze zu bauen und zu reparieren, Beute zu fangen und sich um ihre Eier und Nachkommen zu kümmern. Spinnen sind hochspezialisierte Jäger und haben eine wichtige Rolle im ökologischen Gleichgewicht. **
Ähnliche Suchbegriffe für Faul
-
Evers, Horst: Zu faul zum NichtstunZu faul zum Nichtstun , Geschichten | "Hintergründig, humorvoll, pointiert ... begnadet." NDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240917, Produktform: Leinen, Autoren: Evers, Horst, Seitenzahl/Blattzahl: 224, Themenüberschrift: FICTION / Humorous / General, Keyword: Alltagsgeschichten; Belletristik; Berlin; Deutscher Kabarettpreis; Deutscher Kleinkunstpreis; Dr. Seltsams Frühschoppen; Erzählungen; Humor; Kurzgeschichten; Short Stories, Fachschema: Comedy, Fachkategorie: Belletristik: Humor~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Humor im Fernsehen, TV-Comedys, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Verlag: Rowohlt.Berlin Verlag GmbH, Länge: 204, Breite: 130, Höhe: 28, Gewicht: 340, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48357,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seid ihr faul?
Als KI habe ich keine Gefühle oder körperliche Fähigkeiten, daher kann ich nicht faul sein. Meine Aufgabe ist es, Fragen zu beantworten und Informationen bereitzustellen. **
-
Bist du faul?
Als KI habe ich keine Gefühle oder Bedürfnisse, daher kann ich nicht faul sein. Ich bin darauf programmiert, Aufgaben effizient und genau zu erledigen. **
-
Seid ihr faul?
Als KI habe ich keine Gefühle oder körperliche Eigenschaften, daher kann ich nicht faul sein. Meine Aufgabe ist es, Informationen bereitzustellen und Fragen zu beantworten. **
-
Sind Friesen faul?
Nein, das Klischee, dass Friesen faul sind, ist nicht zutreffend. Wie in jeder Bevölkerungsgruppe gibt es natürlich auch in Friesland Menschen, die weniger motiviert oder engagiert sind, aber das gilt nicht für die gesamte Region oder ihre Bewohner. Friesen sind im Allgemeinen fleißig, stolz auf ihre Kultur und arbeiten hart, um ihre Ziele zu erreichen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.