Domain bolt-on.de kaufen?
Wir ziehen mit dem Projekt
bolt-on.de um.
Sind Sie am Kauf der Domain
bolt-on.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bolt-on.de kaufen?
Welche Einleitung?
Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: "Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte **
Reicht die Einleitung?
Das hängt von der Art des Textes und den Anforderungen des Lesers ab. In einigen Fällen kann eine kurze Einleitung ausreichen, um den Leser auf das Thema einzustimmen. In anderen Fällen kann eine ausführlichere Einleitung erforderlich sein, um den Kontext und die Relevanz des Themas zu erklären. Es ist wichtig, den Leser im Auge zu behalten und sicherzustellen, dass die Einleitung ausreichend ist, um sein Interesse zu wecken und ihn auf den Rest des Textes vorzubereiten. **

Ähnliche Suchbegriffe für Einleitung
Top-Angebote
Produkte zum Begriff Einleitung:
-
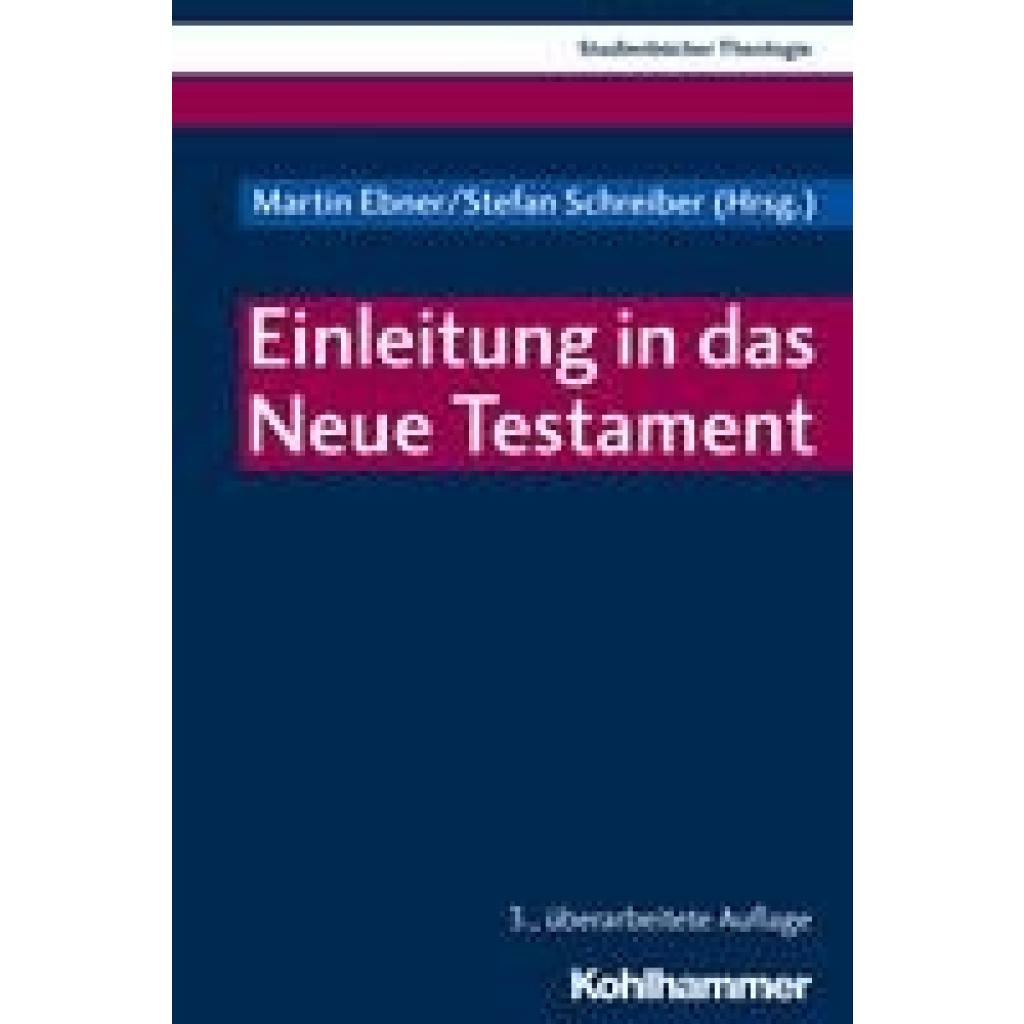
Einleitung in das Neue TestamentEinleitung in das Neue Testament , Well-structured and easy to read the authors of this textbook present this introduction on level with the current academic debate. The writings are at the centre of the work. They are organised in four thematic blocks, preceded by general topics (questions on synopsis, pseudepigrapha). Every writing is analyzed following its structure, its genesis (time, place, author, sources, and hypothesis of separation) and its specific discussion (cultural milieu, situation, content). , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 3., überarbeitete Auflage, Erscheinungsjahr: 201912, Produktform: Kartoniert, Titel der Reihe: Kohlhammer Studienbücher Theologie#6#, Redaktion: Ebner, Martin~Schreiber, Stefan, Auflage: 20003, Auflage/Ausgabe: 3., überarbeitete Auflage, Seitenzahl/Blattzahl: 614, Abbildungen: 30 Abbildungen, 5 Kt., Keyword: Einleitung; Exegese; NT; Neues Testament; Theologie; Theologie des Neuen Testaments, Fachschema: Bibel / Neues Testament~Neues Testament~Theologie~Christentum~Weltreligionen / Christentum~Auslegung (Bibel)~Exegese~Schriftauslegung, Fachkategorie: Theologie~Kritik und Exegese heiliger Texte, Warengruppe: HC/Religion/Theologie/Christentum, Fachkategorie: Neues Testament, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, Länge: 234, Breite: 156, Höhe: 34, Gewicht: 907, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783170230934 9783170188754, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 88580233,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einleitung in das Alte TestamentEinleitung in das Alte Testament , This Textbook provides an introduction to the "big" (catholic) canon of the christian Old Testament. The "Old Testament" is the holy scripture of the Jews and Christians: the Torah/Pentateuch, the books of history, the books of wisdom and the prophets. The origin of each book is embedded into its historical und religious context, so that it proven to be an effect of the Israeli history of belief. The author especially reflects on the dual character of the Old Testament as (unifiing and seperating) Bible of Jews and Christians. Thus the current relevance of the Old Testaments is demonstrated. For the new, 9th edition all contributions have been brought up to date. Comprehensibility especially for students lay at the centre of the new edition. , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 9., aktualisierte Auflage, Erscheinungsjahr: 20151014, Produktform: Kartoniert, Titel der Reihe: Kohlhammer Studienbücher Theologie#Bd 1,1#, Redaktion: Frevel, Christian, Auflage: 15009, Auflage/Ausgabe: 9., aktualisierte Auflage, Seitenzahl/Blattzahl: 728, Abbildungen: 7 Abbildungen, 19 Tabellen, 2 Karten, Keyword: Bibel; Bibelhermeneutik; Christentum; Heilige Schrift; Judentum; Pentateuch; Tora; Übersetzung, Fachschema: Altes Testament~Bibel / Altes Testament~Hebräische Bibel~Auslegung (Bibel)~Exegese~Schriftauslegung, Fachkategorie: Christliches Leben und christliche Praxis~Kritik und Exegese heiliger Texte, Bildungszweck: für die Hochschule, Warengruppe: HC/Praktische Theologie, Fachkategorie: Altes Testament, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, Länge: 233, Breite: 154, Höhe: 40, Gewicht: 1200, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783170221659 9783170206953 9783170195264 9783170183322 9783170172784, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist die Einleitung gut?
Ohne die Einleitung zu sehen, kann ich nicht beurteilen, ob sie gut ist oder nicht. Bitte geben Sie mir die Einleitung, damit ich Ihnen eine Rückmeldung geben kann. **
-
Wie viele Tage Einleitung?
Wie viele Tage Einleitung? Die Dauer einer Einleitung hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Zustand der werdenden Mutter und des Babys, der Art der Einleitungsmethode und der Reaktion des Körpers auf die Einleitung. In der Regel kann eine Einleitung zwischen 12 und 48 Stunden dauern, manchmal auch länger. Es ist wichtig, dass der Fortschritt der Einleitung regelmäßig von medizinischem Fachpersonal überwacht wird, um sicherzustellen, dass Mutter und Kind sicher sind. Letztendlich ist die Dauer der Einleitung individuell und kann von Fall zu Fall variieren. **
-
Wie wirkt Cytotec Einleitung?
Die Wirkung der Cytotec-Einleitung beruht auf dem Wirkstoff Misoprostol, der die Gebärmutter kontrahiert und den Muttermund erweicht, um die Wehen einzuleiten. Dies führt zu einer Öffnung des Muttermunds und einer Verstärkung der Wehen, um den Geburtsprozess zu beschleunigen. Cytotec wird häufig bei medizinisch notwendigen Einleitungen oder bei verzögerten Wehen eingesetzt. Es kann jedoch auch zu Nebenwirkungen wie Übelkeit, Erbrechen und Durchfall führen. Es ist wichtig, dass die Anwendung von Cytotec unter ärztlicher Aufsicht erfolgt, um mögliche Risiken zu minimieren. **
-
Wie viele Seiten Einleitung?
Wie viele Seiten Einleitung sind für deine Arbeit vorgesehen? Die Länge der Einleitung hängt oft von der Gesamtlänge des Textes ab. Es ist wichtig, dass die Einleitung informativ ist und den Leser auf das Thema vorbereitet. Eine zu lange Einleitung kann den Leser jedoch langweilen, während eine zu kurze Einleitung möglicherweise nicht genügend Hintergrundinformationen liefert. Hast du bereits eine bestimmte Seitenanzahl im Kopf oder benötigst du Empfehlungen dazu? **

Ist diese Einleitung gut?
Ohne die Einleitung zu sehen, kann ich nicht beurteilen, ob sie gut ist. Bitte teilen Sie mir die Einleitung mit, damit ich Ihnen eine Rückmeldung geben kann. **
Was ist eine Einleitung?
Eine Einleitung ist der erste Teil eines Textes oder einer Präsentation, der dazu dient, das Thema einzuführen und das Interesse der Leser oder Zuhörer zu wecken. Sie gibt einen Überblick über den Inhalt und die Zielsetzung des Textes und stellt den Kontext her, in dem das Thema behandelt wird. Eine gute Einleitung sollte prägnant und ansprechend sein und den Leser oder Zuhörer dazu bringen, weiterzulesen oder zuzuhören. **
Top-Angebote
Produkte zum Begriff Einleitung:
-
Apidura Aero Bolt-On Top Tube Module 0.4L blackDas Aero Bolt-On Top Tube Module ist eine aerodynamisch optimierte Oberrohrtasche, entwickelt für maximale Effizienz im Gravel‑Renneinsatz. Durch umfangreiche CFD‑Analysen wurde die Luftströmung hinter dem Vorbau gezielt geglättet, um den Luftwiderstand zu reduzieren und die Gesamtperformance zu steigern. Die Bolt-On-Version der Oberrohrtasche lässt sich mit zwei M5-Sechskantschrauben an den Oberrohrhalterungen befestigen. Der mittige Kanal im Boden biegt sich um die Befestigungspunkte herum und zieht das Modul bündig an das Oberrohr. Ein elastischer Spanner passt sich dem Vorbau an und zieht die Transfer-Panels nach innen. So wird ein spaltfreier Sitz gewährleistet, der die aerodynamische Effizienz erhöht. In Kombination mit dem Aero Frame Module entsteht ein durchschnittlicher Leistungsvorteil von 5 Watt bei Renngeschwindigkeit. Dieser Effekt wurde im Windkanal bestätigt und mehrfach im Renneinsatz auf höchstem Niveau nachgewiesen. Volumen Gewicht Außenmaße 0,4 L 95 g 22,0 x 6,0 x 5,0 cm Merkmale Kompatibel mit dem Aero Frame Module zur weiteren Aerodynamik‑Optimierung Transfer‑Panel‑Technologie reduziert Luftwiderstand Einhändig schnell zugängliche Oberrohrtasche Montage mittels M5-Innensechskantschrauben am Oberrohr Ein Hauptfach mit Magnetschluss Ultralight‑Hexagrid‑Konstruktion für minimales Gewicht und hohe Stabilität Interner Rahmen aus HDPE‑Thermoplast Weicher Innenboden schützt den Inhalt Wasserdicht-verschweißte Nähte Reflektierende Grafiken78,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einleitung in das Neue TestamentEinleitung in das Neue Testament , Well-structured and easy to read the authors of this textbook present this introduction on level with the current academic debate. The writings are at the centre of the work. They are organised in four thematic blocks, preceded by general topics (questions on synopsis, pseudepigrapha). Every writing is analyzed following its structure, its genesis (time, place, author, sources, and hypothesis of separation) and its specific discussion (cultural milieu, situation, content). , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 3., überarbeitete Auflage, Erscheinungsjahr: 201912, Produktform: Kartoniert, Titel der Reihe: Kohlhammer Studienbücher Theologie#6#, Redaktion: Ebner, Martin~Schreiber, Stefan, Auflage: 20003, Auflage/Ausgabe: 3., überarbeitete Auflage, Seitenzahl/Blattzahl: 614, Abbildungen: 30 Abbildungen, 5 Kt., Keyword: Einleitung; Exegese; NT; Neues Testament; Theologie; Theologie des Neuen Testaments, Fachschema: Bibel / Neues Testament~Neues Testament~Theologie~Christentum~Weltreligionen / Christentum~Auslegung (Bibel)~Exegese~Schriftauslegung, Fachkategorie: Theologie~Kritik und Exegese heiliger Texte, Warengruppe: HC/Religion/Theologie/Christentum, Fachkategorie: Neues Testament, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, Länge: 234, Breite: 156, Höhe: 34, Gewicht: 907, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783170230934 9783170188754, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 88580233,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einleitung in das Alte TestamentEinleitung in das Alte Testament , This Textbook provides an introduction to the "big" (catholic) canon of the christian Old Testament. The "Old Testament" is the holy scripture of the Jews and Christians: the Torah/Pentateuch, the books of history, the books of wisdom and the prophets. The origin of each book is embedded into its historical und religious context, so that it proven to be an effect of the Israeli history of belief. The author especially reflects on the dual character of the Old Testament as (unifiing and seperating) Bible of Jews and Christians. Thus the current relevance of the Old Testaments is demonstrated. For the new, 9th edition all contributions have been brought up to date. Comprehensibility especially for students lay at the centre of the new edition. , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 9., aktualisierte Auflage, Erscheinungsjahr: 20151014, Produktform: Kartoniert, Titel der Reihe: Kohlhammer Studienbücher Theologie#Bd 1,1#, Redaktion: Frevel, Christian, Auflage: 15009, Auflage/Ausgabe: 9., aktualisierte Auflage, Seitenzahl/Blattzahl: 728, Abbildungen: 7 Abbildungen, 19 Tabellen, 2 Karten, Keyword: Bibel; Bibelhermeneutik; Christentum; Heilige Schrift; Judentum; Pentateuch; Tora; Übersetzung, Fachschema: Altes Testament~Bibel / Altes Testament~Hebräische Bibel~Auslegung (Bibel)~Exegese~Schriftauslegung, Fachkategorie: Christliches Leben und christliche Praxis~Kritik und Exegese heiliger Texte, Bildungszweck: für die Hochschule, Warengruppe: HC/Praktische Theologie, Fachkategorie: Altes Testament, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, Länge: 233, Breite: 154, Höhe: 40, Gewicht: 1200, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783170221659 9783170206953 9783170195264 9783170183322 9783170172784, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Einleitung?
Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: "Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine mögliche Einleitung für eine Antwort auf deine Frage könnte sein: 'Eine Einleitung für eine Antwort auf deine Frage könnte **
-
Reicht die Einleitung?
Das hängt von der Art des Textes und den Anforderungen des Lesers ab. In einigen Fällen kann eine kurze Einleitung ausreichen, um den Leser auf das Thema einzustimmen. In anderen Fällen kann eine ausführlichere Einleitung erforderlich sein, um den Kontext und die Relevanz des Themas zu erklären. Es ist wichtig, den Leser im Auge zu behalten und sicherzustellen, dass die Einleitung ausreichend ist, um sein Interesse zu wecken und ihn auf den Rest des Textes vorzubereiten. **
-
Ist die Einleitung gut?
Ohne die Einleitung zu sehen, kann ich nicht beurteilen, ob sie gut ist oder nicht. Bitte geben Sie mir die Einleitung, damit ich Ihnen eine Rückmeldung geben kann. **
-
Wie viele Tage Einleitung?
Wie viele Tage Einleitung? Die Dauer einer Einleitung hängt von verschiedenen Faktoren ab, wie zum Beispiel dem Zustand der werdenden Mutter und des Babys, der Art der Einleitungsmethode und der Reaktion des Körpers auf die Einleitung. In der Regel kann eine Einleitung zwischen 12 und 48 Stunden dauern, manchmal auch länger. Es ist wichtig, dass der Fortschritt der Einleitung regelmäßig von medizinischem Fachpersonal überwacht wird, um sicherzustellen, dass Mutter und Kind sicher sind. Letztendlich ist die Dauer der Einleitung individuell und kann von Fall zu Fall variieren. **
Ähnliche Suchbegriffe für Einleitung
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.32238,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wirkt Cytotec Einleitung?
Die Wirkung der Cytotec-Einleitung beruht auf dem Wirkstoff Misoprostol, der die Gebärmutter kontrahiert und den Muttermund erweicht, um die Wehen einzuleiten. Dies führt zu einer Öffnung des Muttermunds und einer Verstärkung der Wehen, um den Geburtsprozess zu beschleunigen. Cytotec wird häufig bei medizinisch notwendigen Einleitungen oder bei verzögerten Wehen eingesetzt. Es kann jedoch auch zu Nebenwirkungen wie Übelkeit, Erbrechen und Durchfall führen. Es ist wichtig, dass die Anwendung von Cytotec unter ärztlicher Aufsicht erfolgt, um mögliche Risiken zu minimieren. **
-
Wie viele Seiten Einleitung?
Wie viele Seiten Einleitung sind für deine Arbeit vorgesehen? Die Länge der Einleitung hängt oft von der Gesamtlänge des Textes ab. Es ist wichtig, dass die Einleitung informativ ist und den Leser auf das Thema vorbereitet. Eine zu lange Einleitung kann den Leser jedoch langweilen, während eine zu kurze Einleitung möglicherweise nicht genügend Hintergrundinformationen liefert. Hast du bereits eine bestimmte Seitenanzahl im Kopf oder benötigst du Empfehlungen dazu? **
-
Ist diese Einleitung gut?
Ohne die Einleitung zu sehen, kann ich nicht beurteilen, ob sie gut ist. Bitte teilen Sie mir die Einleitung mit, damit ich Ihnen eine Rückmeldung geben kann. **
-
Was ist eine Einleitung?
Eine Einleitung ist der erste Teil eines Textes oder einer Präsentation, der dazu dient, das Thema einzuführen und das Interesse der Leser oder Zuhörer zu wecken. Sie gibt einen Überblick über den Inhalt und die Zielsetzung des Textes und stellt den Kontext her, in dem das Thema behandelt wird. Eine gute Einleitung sollte prägnant und ansprechend sein und den Leser oder Zuhörer dazu bringen, weiterzulesen oder zuzuhören. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.