Domain bolt-on.de kaufen?
Wir ziehen mit dem Projekt
bolt-on.de um.
Sind Sie am Kauf der Domain
bolt-on.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bolt-on.de kaufen?
Wie groß ist das Format von Fotos im 10er-Format?
Das Format von Fotos im 10er-Format beträgt in der Regel 10x15 cm. Es handelt sich dabei um das Standardformat für viele Fotoabzüge. **
Welche Vorteile bietet das elektronische Format gegenüber dem gedruckten Format?
Das elektronische Format ermöglicht eine platzsparende Speicherung und einfache Übertragung von Dateien. Es bietet auch die Möglichkeit der schnellen Suche nach bestimmten Informationen. Zudem können elektronische Dokumente einfach aktualisiert und bearbeitet werden. **

Ähnliche Suchbegriffe für Format
Top-Angebote
Produkte zum Begriff Format:
-
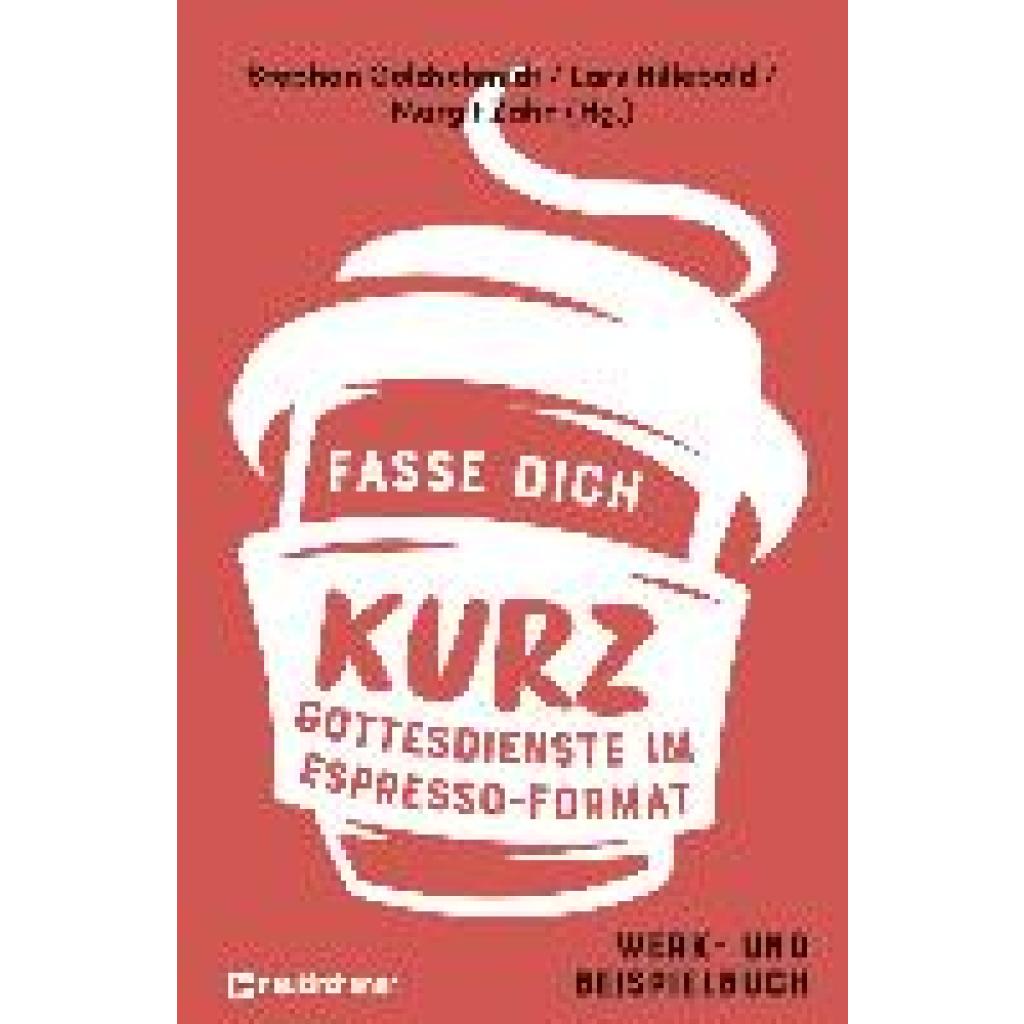
Fasse dich kurz - Gottesdienste im Espresso-FormatFasse dich kurz - Gottesdienste im Espresso-Format , Werk- und Beispielbuch , Motorblöcke > Motoren & Motorteile , Auflage: Unveränderte Ausgabe, Erscheinungsjahr: 20221117, Produktform: Kartoniert, Redaktion: Goldschmidt, Stephan~Hillebold, Lars~Zahn, Margit, Edition: NED, Auflage: 22002, Auflage/Ausgabe: Unveränderte Ausgabe, Seitenzahl/Blattzahl: 224, Keyword: Kirchenjahr; Auslegung; Arbeitshilfe; Exegese; Pfarrer; Predigthilfe; Prädikant; Andachtsentwürfe; Perikopen; Onlinegottesdienst, Fachschema: Christentum / Glaube, Bekenntnis~Gottesdienst, Fachkategorie: Christliches Leben und christliche Praxis, Thema: Verstehen, Warengruppe: TB/Religion/Theologie/Christentum, Fachkategorie: Gottesdienst, Riten und Zeremonien, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neukirchener Verlag, Verlag: Neukirchener Verlag, Verlag: Neukirchener Verlag, Länge: 219, Breite: 143, Höhe: 20, Gewicht: 342, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783761568361, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 268913720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mous, Nelly: DELF junior / scolaire A2 - Conforme au nouveau format d'épreuvesDELF junior / scolaire A2 - Conforme au nouveau format d'épreuves , Livre de l'élève + Médias en ligne , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 20220809, Produktform: Kartoniert, Titel der Reihe: DELF Scolaire & Junior - Nouvelle édition##, Autoren: Mous, Nelly~Biras, Pascal, Seitenzahl/Blattzahl: 160, Keyword: Gymnasium; Jugendliche; Jugendliche ab 16; Prüfungsvorbereitung; Realschule; Selbstständig lernen; Sprachen lernen; Sprachen unterrichten; berufliche Schulen; junge Erwachsene; Übungsmat., Fachschema: Französisch / Lehrbuch, Lehrgang, VHS~Französisch / Schulbuch / VHS, Erwachsenenbildung~Französisch / Schulbuch, Bildungszweck: für die Sekundarstufe II~Für die Sekundarstufe, Interesse Alter: empfohlenes Alter: ab ca. 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Text Sprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH & Co. KG, Länge: 257, Breite: 198, Höhe: 12, Gewicht: 388, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: FRANKREICH (FR), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,22,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie lautet das Wallpaper-Format für Mobiltelefone im 916-Format?
Das Wallpaper-Format für Mobiltelefone im 916-Format ist 916x1920 Pixel. Dieses Format entspricht dem Seitenverhältnis von 9:16, das für die meisten modernen Smartphones verwendet wird. Es ist wichtig, das Wallpaper auf die richtige Größe zuzuschneiden, um sicherzustellen, dass es auf dem Bildschirm des Mobiltelefons korrekt angezeigt wird. **
-
Wie konvertiere ich das MRW-Format in das JPG-Format?
Um das MRW-Format in das JPG-Format zu konvertieren, kannst du eine Bildbearbeitungssoftware wie Adobe Photoshop oder GIMP verwenden. Öffne einfach die MRW-Datei in der Software und speichere sie dann im JPG-Format ab. Du kannst auch Online-Konverter-Tools verwenden, um die Konvertierung durchzuführen. **
-
Welches Format Instagram?
Welches Format Instagram? Möchtest du wissen, welches Bild- oder Videoformat am besten für Instagram geeignet ist? Instagram unterstützt verschiedene Formate wie quadratische, horizontale und vertikale Bilder sowie Videos in verschiedenen Auflösungen. Es ist wichtig, das richtige Format zu wählen, um sicherzustellen, dass deine Inhalte optimal auf der Plattform präsentiert werden. Hast du bereits eine Vorstellung davon, welches Format du für deine Instagram-Beiträge verwenden möchtest? **
-
Welches Format Visitenkarten?
Welches Format Visitenkarten? Die Standardgröße für Visitenkarten beträgt in der Regel 85 mm x 55 mm, was sich als praktisch und handlich erwiesen hat. Es gibt jedoch auch andere Formate wie quadratische oder abgerundete Ecken, die sich von der traditionellen Größe abheben können. Letztendlich hängt die Wahl des Formats von Ihren individuellen Vorlieben, Ihrem Markenimage und dem Verwendungszweck der Visitenkarten ab. Es ist wichtig, ein Format zu wählen, das gut zu Ihrem Design und Ihrer Branche passt, um einen professionellen Eindruck zu hinterlassen. **

Welches APFS Format?
Welches APFS Format? APFS steht für Apple File System und ist das Dateisystem, das von Apple für macOS und iOS-Geräte entwickelt wurde. Es gibt verschiedene Formate von APFS, die je nach Verwendungszweck und Gerät ausgewählt werden können. Dazu gehören APFS, APFS (Case-sensitive), APFS (Case-sensitive, encrypted) und APFS (encrypted). Jedes Format bietet unterschiedliche Funktionen und Sicherheitsmerkmale, wie beispielsweise die Möglichkeit, Dateinamen mit Groß- und Kleinschreibung zu unterscheiden oder die Verschlüsselung von Daten. Die Wahl des richtigen APFS-Formats hängt daher von den individuellen Anforderungen und Präferenzen des Nutzers ab. **
Welches Format APFS?
Welches Format APFS? APFS steht für Apple File System und ist das Dateisystem, das von Apple für macOS, iOS, watchOS und tvOS entwickelt wurde. Es bietet verbesserte Leistung, Sicherheit und Zuverlässigkeit im Vergleich zu früheren Dateisystemen wie HFS+. APFS unterstützt Funktionen wie Snapshots, Clones, Verschlüsselung und schnelles Metadaten-Handling. Es ist das Standard-Dateisystem für alle Apple-Geräte, die mit macOS High Sierra oder neuer laufen. **
Top-Angebote
Produkte zum Begriff Format:
-
Apidura Aero Bolt-On Top Tube Module 0.4L blackDas Aero Bolt-On Top Tube Module ist eine aerodynamisch optimierte Oberrohrtasche, entwickelt für maximale Effizienz im Gravel‑Renneinsatz. Durch umfangreiche CFD‑Analysen wurde die Luftströmung hinter dem Vorbau gezielt geglättet, um den Luftwiderstand zu reduzieren und die Gesamtperformance zu steigern. Die Bolt-On-Version der Oberrohrtasche lässt sich mit zwei M5-Sechskantschrauben an den Oberrohrhalterungen befestigen. Der mittige Kanal im Boden biegt sich um die Befestigungspunkte herum und zieht das Modul bündig an das Oberrohr. Ein elastischer Spanner passt sich dem Vorbau an und zieht die Transfer-Panels nach innen. So wird ein spaltfreier Sitz gewährleistet, der die aerodynamische Effizienz erhöht. In Kombination mit dem Aero Frame Module entsteht ein durchschnittlicher Leistungsvorteil von 5 Watt bei Renngeschwindigkeit. Dieser Effekt wurde im Windkanal bestätigt und mehrfach im Renneinsatz auf höchstem Niveau nachgewiesen. Volumen Gewicht Außenmaße 0,4 L 95 g 22,0 x 6,0 x 5,0 cm Merkmale Kompatibel mit dem Aero Frame Module zur weiteren Aerodynamik‑Optimierung Transfer‑Panel‑Technologie reduziert Luftwiderstand Einhändig schnell zugängliche Oberrohrtasche Montage mittels M5-Innensechskantschrauben am Oberrohr Ein Hauptfach mit Magnetschluss Ultralight‑Hexagrid‑Konstruktion für minimales Gewicht und hohe Stabilität Interner Rahmen aus HDPE‑Thermoplast Weicher Innenboden schützt den Inhalt Wasserdicht-verschweißte Nähte Reflektierende Grafiken78,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fasse dich kurz - Gottesdienste im Espresso-FormatFasse dich kurz - Gottesdienste im Espresso-Format , Werk- und Beispielbuch , Motorblöcke > Motoren & Motorteile , Auflage: Unveränderte Ausgabe, Erscheinungsjahr: 20221117, Produktform: Kartoniert, Redaktion: Goldschmidt, Stephan~Hillebold, Lars~Zahn, Margit, Edition: NED, Auflage: 22002, Auflage/Ausgabe: Unveränderte Ausgabe, Seitenzahl/Blattzahl: 224, Keyword: Kirchenjahr; Auslegung; Arbeitshilfe; Exegese; Pfarrer; Predigthilfe; Prädikant; Andachtsentwürfe; Perikopen; Onlinegottesdienst, Fachschema: Christentum / Glaube, Bekenntnis~Gottesdienst, Fachkategorie: Christliches Leben und christliche Praxis, Thema: Verstehen, Warengruppe: TB/Religion/Theologie/Christentum, Fachkategorie: Gottesdienst, Riten und Zeremonien, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neukirchener Verlag, Verlag: Neukirchener Verlag, Verlag: Neukirchener Verlag, Länge: 219, Breite: 143, Höhe: 20, Gewicht: 342, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783761568361, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 268913720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mous, Nelly: DELF junior / scolaire A2 - Conforme au nouveau format d'épreuvesDELF junior / scolaire A2 - Conforme au nouveau format d'épreuves , Livre de l'élève + Médias en ligne , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 20220809, Produktform: Kartoniert, Titel der Reihe: DELF Scolaire & Junior - Nouvelle édition##, Autoren: Mous, Nelly~Biras, Pascal, Seitenzahl/Blattzahl: 160, Keyword: Gymnasium; Jugendliche; Jugendliche ab 16; Prüfungsvorbereitung; Realschule; Selbstständig lernen; Sprachen lernen; Sprachen unterrichten; berufliche Schulen; junge Erwachsene; Übungsmat., Fachschema: Französisch / Lehrbuch, Lehrgang, VHS~Französisch / Schulbuch / VHS, Erwachsenenbildung~Französisch / Schulbuch, Bildungszweck: für die Sekundarstufe II~Für die Sekundarstufe, Interesse Alter: empfohlenes Alter: ab ca. 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 12, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Thema: Verstehen, Text Sprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH & Co. KG, Länge: 257, Breite: 198, Höhe: 12, Gewicht: 388, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: FRANKREICH (FR), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,22,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie groß ist das Format von Fotos im 10er-Format?
Das Format von Fotos im 10er-Format beträgt in der Regel 10x15 cm. Es handelt sich dabei um das Standardformat für viele Fotoabzüge. **
-
Welche Vorteile bietet das elektronische Format gegenüber dem gedruckten Format?
Das elektronische Format ermöglicht eine platzsparende Speicherung und einfache Übertragung von Dateien. Es bietet auch die Möglichkeit der schnellen Suche nach bestimmten Informationen. Zudem können elektronische Dokumente einfach aktualisiert und bearbeitet werden. **
-
Wie lautet das Wallpaper-Format für Mobiltelefone im 916-Format?
Das Wallpaper-Format für Mobiltelefone im 916-Format ist 916x1920 Pixel. Dieses Format entspricht dem Seitenverhältnis von 9:16, das für die meisten modernen Smartphones verwendet wird. Es ist wichtig, das Wallpaper auf die richtige Größe zuzuschneiden, um sicherzustellen, dass es auf dem Bildschirm des Mobiltelefons korrekt angezeigt wird. **
-
Wie konvertiere ich das MRW-Format in das JPG-Format?
Um das MRW-Format in das JPG-Format zu konvertieren, kannst du eine Bildbearbeitungssoftware wie Adobe Photoshop oder GIMP verwenden. Öffne einfach die MRW-Datei in der Software und speichere sie dann im JPG-Format ab. Du kannst auch Online-Konverter-Tools verwenden, um die Konvertierung durchzuführen. **
Ähnliche Suchbegriffe für Format
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.32238,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Format Instagram?
Welches Format Instagram? Möchtest du wissen, welches Bild- oder Videoformat am besten für Instagram geeignet ist? Instagram unterstützt verschiedene Formate wie quadratische, horizontale und vertikale Bilder sowie Videos in verschiedenen Auflösungen. Es ist wichtig, das richtige Format zu wählen, um sicherzustellen, dass deine Inhalte optimal auf der Plattform präsentiert werden. Hast du bereits eine Vorstellung davon, welches Format du für deine Instagram-Beiträge verwenden möchtest? **
-
Welches Format Visitenkarten?
Welches Format Visitenkarten? Die Standardgröße für Visitenkarten beträgt in der Regel 85 mm x 55 mm, was sich als praktisch und handlich erwiesen hat. Es gibt jedoch auch andere Formate wie quadratische oder abgerundete Ecken, die sich von der traditionellen Größe abheben können. Letztendlich hängt die Wahl des Formats von Ihren individuellen Vorlieben, Ihrem Markenimage und dem Verwendungszweck der Visitenkarten ab. Es ist wichtig, ein Format zu wählen, das gut zu Ihrem Design und Ihrer Branche passt, um einen professionellen Eindruck zu hinterlassen. **
-
Welches APFS Format?
Welches APFS Format? APFS steht für Apple File System und ist das Dateisystem, das von Apple für macOS und iOS-Geräte entwickelt wurde. Es gibt verschiedene Formate von APFS, die je nach Verwendungszweck und Gerät ausgewählt werden können. Dazu gehören APFS, APFS (Case-sensitive), APFS (Case-sensitive, encrypted) und APFS (encrypted). Jedes Format bietet unterschiedliche Funktionen und Sicherheitsmerkmale, wie beispielsweise die Möglichkeit, Dateinamen mit Groß- und Kleinschreibung zu unterscheiden oder die Verschlüsselung von Daten. Die Wahl des richtigen APFS-Formats hängt daher von den individuellen Anforderungen und Präferenzen des Nutzers ab. **
-
Welches Format APFS?
Welches Format APFS? APFS steht für Apple File System und ist das Dateisystem, das von Apple für macOS, iOS, watchOS und tvOS entwickelt wurde. Es bietet verbesserte Leistung, Sicherheit und Zuverlässigkeit im Vergleich zu früheren Dateisystemen wie HFS+. APFS unterstützt Funktionen wie Snapshots, Clones, Verschlüsselung und schnelles Metadaten-Handling. Es ist das Standard-Dateisystem für alle Apple-Geräte, die mit macOS High Sierra oder neuer laufen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.