Domain bolt-on.de kaufen?
Wir ziehen mit dem Projekt
bolt-on.de um.
Sind Sie am Kauf der Domain
bolt-on.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bolt-on.de kaufen?
Wie Progesteron testen?
Um den Progesteronspiegel im Körper zu testen, kann eine Blutuntersuchung durchgeführt werden. Dabei wird eine Blutprobe entnommen und im Labor analysiert, um den genauen Progesteronwert zu bestimmen. Dieser Test kann Aufschluss darüber geben, ob der Progesteronspiegel im normalen Bereich liegt oder ob möglicherweise ein Ungleichgewicht vorliegt. Es ist wichtig, mit einem Arzt oder einer Ärztin zu sprechen, um den Test durchzuführen und die Ergebnisse zu interpretieren. Auf Basis dieser Informationen können dann gegebenenfalls weitere Schritte zur Behandlung oder Regulierung des Progesteronspiegels eingeleitet werden. **
Wie Software testen?
Wie Software testen? Software kann auf verschiedene Arten getestet werden, darunter manuelle Tests, automatisierte Tests, Lasttests, Benutzertests und Sicherheitstests. Manuelle Tests werden von Testern durchgeführt, die die Software auf Fehler überprüfen und sicherstellen, dass sie den Anforderungen entspricht. Automatisierte Tests werden mithilfe von Tools und Skripten durchgeführt, um den Testprozess zu beschleunigen und zu automatisieren. Lasttests überprüfen die Leistungsfähigkeit der Software unter hoher Last, während Benutzertests sicherstellen, dass die Software benutzerfreundlich ist. Sicherheitstests sind wichtig, um potenzielle Sicherheitslücken in der Software zu identifizieren und zu beheben. **

Ähnliche Suchbegriffe für Testen
Top-Angebote
Produkte zum Begriff Testen:
-
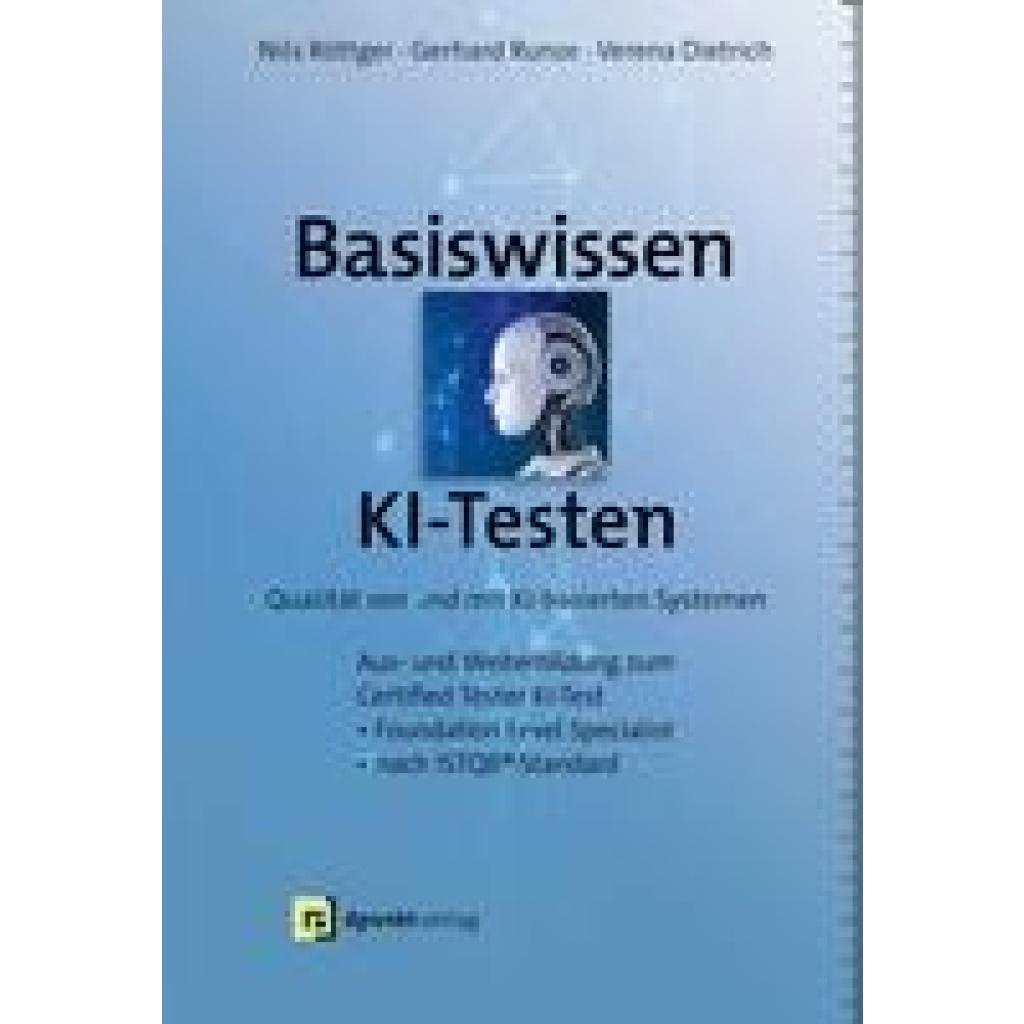
Röttger, Nils: Basiswissen KI-TestenBasiswissen KI-Testen , Qualität von und mit KI-basierten Systemen Aus- und Weiterbildung zum 'Certified Tester AI Testing'- Foundation Level Specialist nach ISTQB®-Standard , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Röttger, Nils~Runze, Gerhard~Dietrich, Verena, Keyword: Artificial Intelligence; Certified Tester; Datenmanagement; Datenqualität; Ethik; ISTQB; KI-basierte Systeme; Künstliche Intelligenz; Machinelles Lernen; Neuronale Netzte; Qualitätssicherung; Softwaretest; Testen; Testmethoden; Testtechniken, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 25, Gewicht: 700, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Linz, Tilo: Testen in agilen ProjektenTesten in agilen Projekten , Methoden und Techniken für Softwarequalität in der agilen Welt - Aus- und Weiterbildung zum ISTQB® Certified Tester: Agile Tester, Agile Technical Tester, Agile Test Leadership at Scale , Luft- & Hydraulikfederung > Sportfederung , Auflage: aktualisierte und überarbeitete Auflage, Erscheinungsjahr: 20231130, Produktform: Leinen, Autoren: Linz, Tilo, Auflage: 23003, Auflage/Ausgabe: aktualisierte und überarbeitete Auflage, Seitenzahl/Blattzahl: 270, Abbildungen: komplett in Farbe, Keyword: Agile Technical Tester; Agile Test Leadership at Scale; Leitfaden für Softwarequalität in der agilen Welt - Aus- und Weiterbildung zum ISTQB® Certified Tester Agile: Agile Tester, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~EDV / Theorie / Software-Entw. / Qualitätssicherung, Qualität~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, Fachkategorie: Softwaretests und Prüfsoftware, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: dpunkt, Produktverfügbarkeit: 02, Länge: 240, Breite: 165, Höhe: 25, Gewicht: 723, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2514229, Vorgänger EAN: 9783864904141 9783898647991, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann zervixschleim testen?
Der Zervixschleim sollte idealerweise jeden Tag zur gleichen Zeit getestet werden, vorzugsweise am Morgen nach dem Aufwachen. Dies liegt daran, dass der Schleim im Laufe des Tages variieren kann. Es ist wichtig, den Schleim mit sauberen Fingern zu entnehmen und zwischen Daumen und Zeigefinger zu untersuchen. Der Zervixschleim kann Hinweise auf den Zeitpunkt des Eisprungs und die Fruchtbarkeit einer Frau geben. Es ist ratsam, den Zervixschleim über einen Menstruationszyklus hinweg zu beobachten, um Muster zu erkennen und die fruchtbaren Tage zu bestimmen. **
-
Wann nach Schmierblutung testen?
Es ist empfehlenswert, nach einer Schmierblutung etwa eine Woche zu warten, bevor du einen Schwangerschaftstest durchführst. Dies liegt daran, dass der Körper Zeit braucht, um ausreichend hCG (Schwangerschaftshormon) zu produzieren, das im Urin nachgewiesen werden kann. Wenn du zu früh testest, kann das Ergebnis möglicherweise nicht zuverlässig sein. Es ist auch wichtig, die Anweisungen des Schwangerschaftstests genau zu befolgen, um genaue Ergebnisse zu erhalten. Wenn du unsicher bist, wann du testen sollst, ist es ratsam, mit einem Arzt oder einer Ärztin zu sprechen. **
-
Kann man Chlorallergie testen?
Ja, es ist möglich, eine Chlorallergie durch verschiedene Tests zu diagnostizieren. Dazu gehören Hauttests, Bluttests und Provokationstests, bei denen der Patient Chlor ausgesetzt wird, um eine Reaktion zu überprüfen. Es ist wichtig, einen Allergologen aufzusuchen, um die Tests durchzuführen und eine genaue Diagnose zu erhalten. Die Symptome einer Chlorallergie können Hautausschläge, Juckreiz, Atembeschwerden und Schwellungen sein. Es ist ratsam, jeglichen Kontakt mit Chlor zu vermeiden, wenn eine Allergie diagnostiziert wurde, um weitere Reaktionen zu verhindern. **
-
Ist das Testen krebserregend?
Nein, das Testen selbst ist nicht krebserregend. Allerdings können bestimmte Tests wie beispielsweise Röntgenuntersuchungen oder CT-Scans eine geringe Strahlenbelastung mit sich bringen, die das Krebsrisiko leicht erhöhen kann. Die Vorteile der Diagnose und Früherkennung von Krankheiten durch Tests überwiegen jedoch in der Regel das potenzielle Risiko der Strahlenbelastung. **

Kann man hochsensibilität testen?
Ja, es gibt verschiedene Tests und Fragebögen, die verwendet werden können, um Hochsensibilität zu messen. Diese Tests beinhalten oft Fragen zu verschiedenen Aspekten der Sensibilität, wie zum Beispiel Reizempfindlichkeit, emotionale Reaktionen und Empathie. Es ist wichtig zu beachten, dass diese Tests nur als Richtlinie dienen und keine definitive Diagnose liefern können. Hochsensibilität ist ein komplexes Merkmal, das nicht nur durch einen Test bestimmt werden kann. Es ist ratsam, sich bei Fragen zur eigenen Sensibilität an einen Fachmann wie einen Psychologen oder Therapeuten zu wenden. Diese können eine umfassende Bewertung durchführen und bei Bedarf weitere Schritte empfehlen. **
Warum FI Schalter testen?
Es ist wichtig, den FI-Schalter regelmäßig zu testen, um sicherzustellen, dass er im Falle eines Stromlecks ordnungsgemäß funktioniert. Ein FI-Schalter schützt vor elektrischen Schlägen und Bränden, indem er den Stromkreislauf unterbricht, wenn ein Fehlerstrom erkannt wird. Durch regelmäßige Tests können mögliche Probleme frühzeitig erkannt und behoben werden, um die Sicherheit in Ihrem Zuhause oder Büro zu gewährleisten. Ein nicht funktionierender FI-Schalter kann lebensgefährlich sein, daher ist es ratsam, ihn regelmäßig zu überprüfen. Es ist auch gesetzlich vorgeschrieben, dass FI-Schalter regelmäßig gewartet und getestet werden müssen, um die Einhaltung der Sicherheitsvorschriften zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Testen:
-
Apidura Aero Bolt-On Top Tube Module 0.4L blackDas Aero Bolt-On Top Tube Module ist eine aerodynamisch optimierte Oberrohrtasche, entwickelt für maximale Effizienz im Gravel‑Renneinsatz. Durch umfangreiche CFD‑Analysen wurde die Luftströmung hinter dem Vorbau gezielt geglättet, um den Luftwiderstand zu reduzieren und die Gesamtperformance zu steigern. Die Bolt-On-Version der Oberrohrtasche lässt sich mit zwei M5-Sechskantschrauben an den Oberrohrhalterungen befestigen. Der mittige Kanal im Boden biegt sich um die Befestigungspunkte herum und zieht das Modul bündig an das Oberrohr. Ein elastischer Spanner passt sich dem Vorbau an und zieht die Transfer-Panels nach innen. So wird ein spaltfreier Sitz gewährleistet, der die aerodynamische Effizienz erhöht. In Kombination mit dem Aero Frame Module entsteht ein durchschnittlicher Leistungsvorteil von 5 Watt bei Renngeschwindigkeit. Dieser Effekt wurde im Windkanal bestätigt und mehrfach im Renneinsatz auf höchstem Niveau nachgewiesen. Volumen Gewicht Außenmaße 0,4 L 95 g 22,0 x 6,0 x 5,0 cm Merkmale Kompatibel mit dem Aero Frame Module zur weiteren Aerodynamik‑Optimierung Transfer‑Panel‑Technologie reduziert Luftwiderstand Einhändig schnell zugängliche Oberrohrtasche Montage mittels M5-Innensechskantschrauben am Oberrohr Ein Hauptfach mit Magnetschluss Ultralight‑Hexagrid‑Konstruktion für minimales Gewicht und hohe Stabilität Interner Rahmen aus HDPE‑Thermoplast Weicher Innenboden schützt den Inhalt Wasserdicht-verschweißte Nähte Reflektierende Grafiken78,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Röttger, Nils: Basiswissen KI-TestenBasiswissen KI-Testen , Qualität von und mit KI-basierten Systemen Aus- und Weiterbildung zum 'Certified Tester AI Testing'- Foundation Level Specialist nach ISTQB®-Standard , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Röttger, Nils~Runze, Gerhard~Dietrich, Verena, Keyword: Artificial Intelligence; Certified Tester; Datenmanagement; Datenqualität; Ethik; ISTQB; KI-basierte Systeme; Künstliche Intelligenz; Machinelles Lernen; Neuronale Netzte; Qualitätssicherung; Softwaretest; Testen; Testmethoden; Testtechniken, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 25, Gewicht: 700, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Linz, Tilo: Testen in agilen ProjektenTesten in agilen Projekten , Methoden und Techniken für Softwarequalität in der agilen Welt - Aus- und Weiterbildung zum ISTQB® Certified Tester: Agile Tester, Agile Technical Tester, Agile Test Leadership at Scale , Luft- & Hydraulikfederung > Sportfederung , Auflage: aktualisierte und überarbeitete Auflage, Erscheinungsjahr: 20231130, Produktform: Leinen, Autoren: Linz, Tilo, Auflage: 23003, Auflage/Ausgabe: aktualisierte und überarbeitete Auflage, Seitenzahl/Blattzahl: 270, Abbildungen: komplett in Farbe, Keyword: Agile Technical Tester; Agile Test Leadership at Scale; Leitfaden für Softwarequalität in der agilen Welt - Aus- und Weiterbildung zum ISTQB® Certified Tester Agile: Agile Tester, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~EDV / Theorie / Software-Entw. / Qualitätssicherung, Qualität~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, Fachkategorie: Softwaretests und Prüfsoftware, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: dpunkt, Produktverfügbarkeit: 02, Länge: 240, Breite: 165, Höhe: 25, Gewicht: 723, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2514229, Vorgänger EAN: 9783864904141 9783898647991, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie Progesteron testen?
Um den Progesteronspiegel im Körper zu testen, kann eine Blutuntersuchung durchgeführt werden. Dabei wird eine Blutprobe entnommen und im Labor analysiert, um den genauen Progesteronwert zu bestimmen. Dieser Test kann Aufschluss darüber geben, ob der Progesteronspiegel im normalen Bereich liegt oder ob möglicherweise ein Ungleichgewicht vorliegt. Es ist wichtig, mit einem Arzt oder einer Ärztin zu sprechen, um den Test durchzuführen und die Ergebnisse zu interpretieren. Auf Basis dieser Informationen können dann gegebenenfalls weitere Schritte zur Behandlung oder Regulierung des Progesteronspiegels eingeleitet werden. **
-
Wie Software testen?
Wie Software testen? Software kann auf verschiedene Arten getestet werden, darunter manuelle Tests, automatisierte Tests, Lasttests, Benutzertests und Sicherheitstests. Manuelle Tests werden von Testern durchgeführt, die die Software auf Fehler überprüfen und sicherstellen, dass sie den Anforderungen entspricht. Automatisierte Tests werden mithilfe von Tools und Skripten durchgeführt, um den Testprozess zu beschleunigen und zu automatisieren. Lasttests überprüfen die Leistungsfähigkeit der Software unter hoher Last, während Benutzertests sicherstellen, dass die Software benutzerfreundlich ist. Sicherheitstests sind wichtig, um potenzielle Sicherheitslücken in der Software zu identifizieren und zu beheben. **
-
Wann zervixschleim testen?
Der Zervixschleim sollte idealerweise jeden Tag zur gleichen Zeit getestet werden, vorzugsweise am Morgen nach dem Aufwachen. Dies liegt daran, dass der Schleim im Laufe des Tages variieren kann. Es ist wichtig, den Schleim mit sauberen Fingern zu entnehmen und zwischen Daumen und Zeigefinger zu untersuchen. Der Zervixschleim kann Hinweise auf den Zeitpunkt des Eisprungs und die Fruchtbarkeit einer Frau geben. Es ist ratsam, den Zervixschleim über einen Menstruationszyklus hinweg zu beobachten, um Muster zu erkennen und die fruchtbaren Tage zu bestimmen. **
-
Wann nach Schmierblutung testen?
Es ist empfehlenswert, nach einer Schmierblutung etwa eine Woche zu warten, bevor du einen Schwangerschaftstest durchführst. Dies liegt daran, dass der Körper Zeit braucht, um ausreichend hCG (Schwangerschaftshormon) zu produzieren, das im Urin nachgewiesen werden kann. Wenn du zu früh testest, kann das Ergebnis möglicherweise nicht zuverlässig sein. Es ist auch wichtig, die Anweisungen des Schwangerschaftstests genau zu befolgen, um genaue Ergebnisse zu erhalten. Wenn du unsicher bist, wann du testen sollst, ist es ratsam, mit einem Arzt oder einer Ärztin zu sprechen. **
Ähnliche Suchbegriffe für Testen
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.49664,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.32238,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man Chlorallergie testen?
Ja, es ist möglich, eine Chlorallergie durch verschiedene Tests zu diagnostizieren. Dazu gehören Hauttests, Bluttests und Provokationstests, bei denen der Patient Chlor ausgesetzt wird, um eine Reaktion zu überprüfen. Es ist wichtig, einen Allergologen aufzusuchen, um die Tests durchzuführen und eine genaue Diagnose zu erhalten. Die Symptome einer Chlorallergie können Hautausschläge, Juckreiz, Atembeschwerden und Schwellungen sein. Es ist ratsam, jeglichen Kontakt mit Chlor zu vermeiden, wenn eine Allergie diagnostiziert wurde, um weitere Reaktionen zu verhindern. **
-
Ist das Testen krebserregend?
Nein, das Testen selbst ist nicht krebserregend. Allerdings können bestimmte Tests wie beispielsweise Röntgenuntersuchungen oder CT-Scans eine geringe Strahlenbelastung mit sich bringen, die das Krebsrisiko leicht erhöhen kann. Die Vorteile der Diagnose und Früherkennung von Krankheiten durch Tests überwiegen jedoch in der Regel das potenzielle Risiko der Strahlenbelastung. **
-
Kann man hochsensibilität testen?
Ja, es gibt verschiedene Tests und Fragebögen, die verwendet werden können, um Hochsensibilität zu messen. Diese Tests beinhalten oft Fragen zu verschiedenen Aspekten der Sensibilität, wie zum Beispiel Reizempfindlichkeit, emotionale Reaktionen und Empathie. Es ist wichtig zu beachten, dass diese Tests nur als Richtlinie dienen und keine definitive Diagnose liefern können. Hochsensibilität ist ein komplexes Merkmal, das nicht nur durch einen Test bestimmt werden kann. Es ist ratsam, sich bei Fragen zur eigenen Sensibilität an einen Fachmann wie einen Psychologen oder Therapeuten zu wenden. Diese können eine umfassende Bewertung durchführen und bei Bedarf weitere Schritte empfehlen. **
-
Warum FI Schalter testen?
Es ist wichtig, den FI-Schalter regelmäßig zu testen, um sicherzustellen, dass er im Falle eines Stromlecks ordnungsgemäß funktioniert. Ein FI-Schalter schützt vor elektrischen Schlägen und Bränden, indem er den Stromkreislauf unterbricht, wenn ein Fehlerstrom erkannt wird. Durch regelmäßige Tests können mögliche Probleme frühzeitig erkannt und behoben werden, um die Sicherheit in Ihrem Zuhause oder Büro zu gewährleisten. Ein nicht funktionierender FI-Schalter kann lebensgefährlich sein, daher ist es ratsam, ihn regelmäßig zu überprüfen. Es ist auch gesetzlich vorgeschrieben, dass FI-Schalter regelmäßig gewartet und getestet werden müssen, um die Einhaltung der Sicherheitsvorschriften zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.